En bref
- Il s’applique aux établissements de crédit, sociétés de financement, entreprises d’investissement, établissements de paiement et de monnaie électronique, notamment.
- Il impose un dispositif de contrôle permanent et de contrôle périodique indépendants des opérations.
- Il organise la conformité, la gestion des risques et la gouvernance.
- Il exige des rapports annuels adressés à l’organe de surveillance et à l’ACPR.
La structure du texte
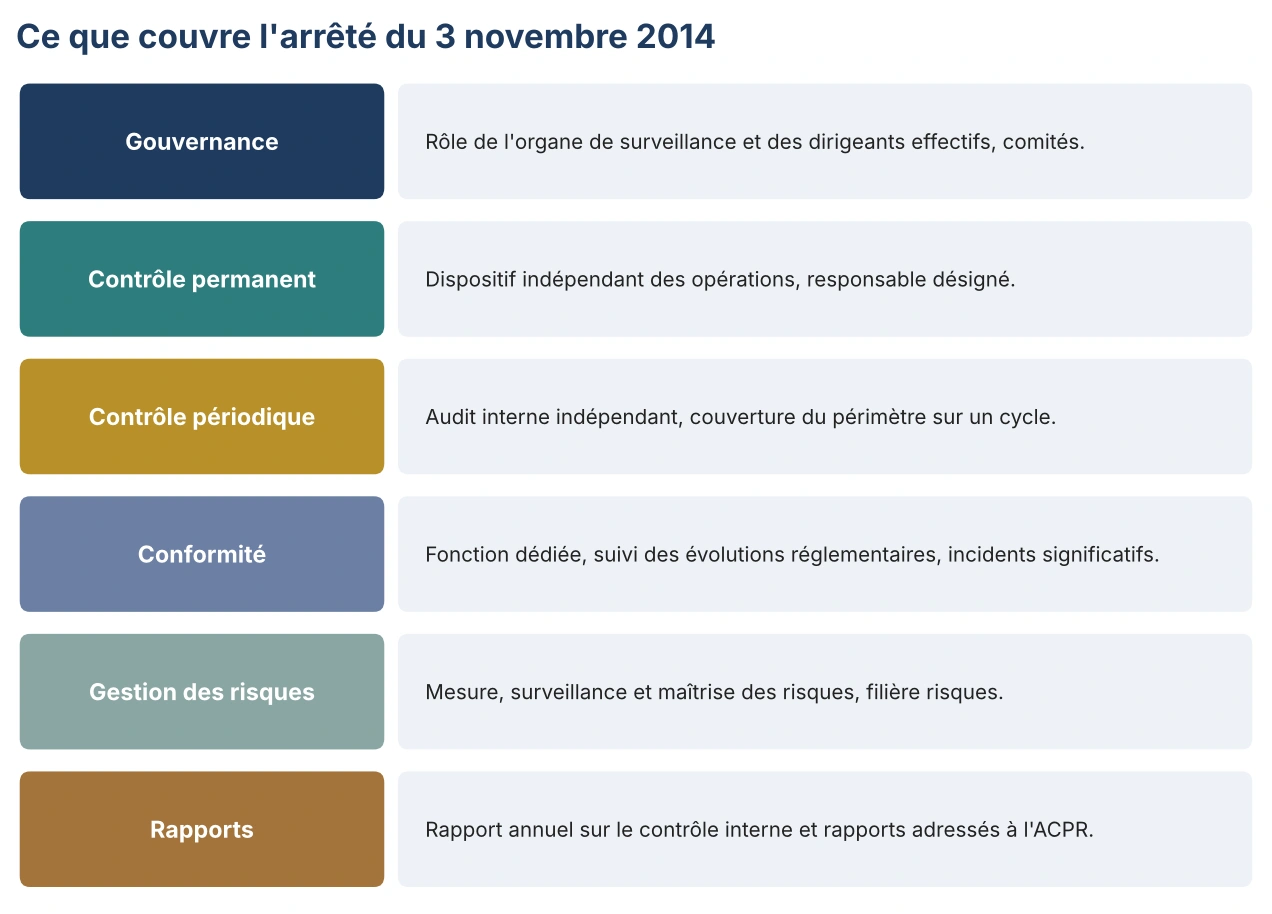
Les exigences clés, bloc par bloc
| Bloc | Exigences principales | Ce que l’ACPR regarde |
|---|---|---|
| Gouvernance | Responsabilité de l’organe de surveillance et des dirigeants effectifs, comités spécialisés | Comptes rendus de comités, informations transmises au conseil |
| Contrôle permanent | Dispositif couvrant l’ensemble des activités, personnes dédiées indépendantes des opérations, responsable désigné | Plan de contrôle, résultats, suivi des anomalies |
| Contrôle périodique | Audit interne indépendant, couverture de l’ensemble des activités sur un cycle | Plan d’audit, suivi des recommandations |
| Conformité | Contrôle du risque de non‑conformité, veille, procédure d’approbation des nouveaux produits, suivi des dysfonctionnements | Cartographie des risques de non‑conformité, avis rendus |
| Risques | Filière risques indépendante, mesure et surveillance des risques, limites | Cartographie, appétit pour le risque, dépassements de limites |
| Externalisation | Encadrement des prestations de services essentielles | Contrats, contrôles sur les prestataires |
| Rapports | Rapport annuel sur le contrôle interne, rapport sur la mesure et la surveillance des risques | Qualité, cohérence, délais |
Contrôle permanent et contrôle périodique
L’arrêté distingue deux composantes. Le contrôle permanent vérifie en continu, par des personnes indépendantes des opérations, la conformité et la sécurité des opérations. Le contrôle périodique, confié à l’audit interne, évalue ponctuellement l’efficacité de l’ensemble. Voir la distinction détaillée.
Les incidents significatifs
L’arrêté impose de définir des critères et seuils permettant d’identifier les incidents significatifs, notamment en matière de fraude, et d’en informer l’organe de surveillance et l’ACPR. Le texte fixe un seuil de référence pour les fraudes, exprimé en proportion des fonds propres de base de catégorie 1, que l’établissement peut abaisser.
Ce que François Gassmann a appris en appliquant ce texte
Responsable Risques et Contrôle permanent d’un établissement bancaire pendant plus de deux ans, François Gassmann a construit des plans de contrôle et rédigé des rapports annuels au titre de cet arrêté. Trois constats reviennent souvent lorsque nous revoyons aujourd’hui des dispositifs :
| Constat fréquent | Pourquoi c’est un problème |
|---|---|
| Un plan de contrôle construit à partir des procédures, pas des risques | Les zones les plus risquées ne sont pas forcément les plus documentées |
| Des contrôles de second niveau qui se contentent de vérifier l’existence d’un premier niveau | L’efficacité n’est jamais testée sur des dossiers réels |
| Un rapport annuel rédigé à partir du précédent | Il ne reflète ni les incidents ni les évolutions de l’année |
Être accompagné
Nous aidons les banques à structurer leur contrôle interne et à préparer leurs contrôles : conformité et risques pour les banques.
Sources
- Arrêté du 3 novembre 2014 relatif au contrôle interne : Légifrance
- ACPR, instructions relatives aux rapports annuels : acpr.banque‑france.fr