En bref
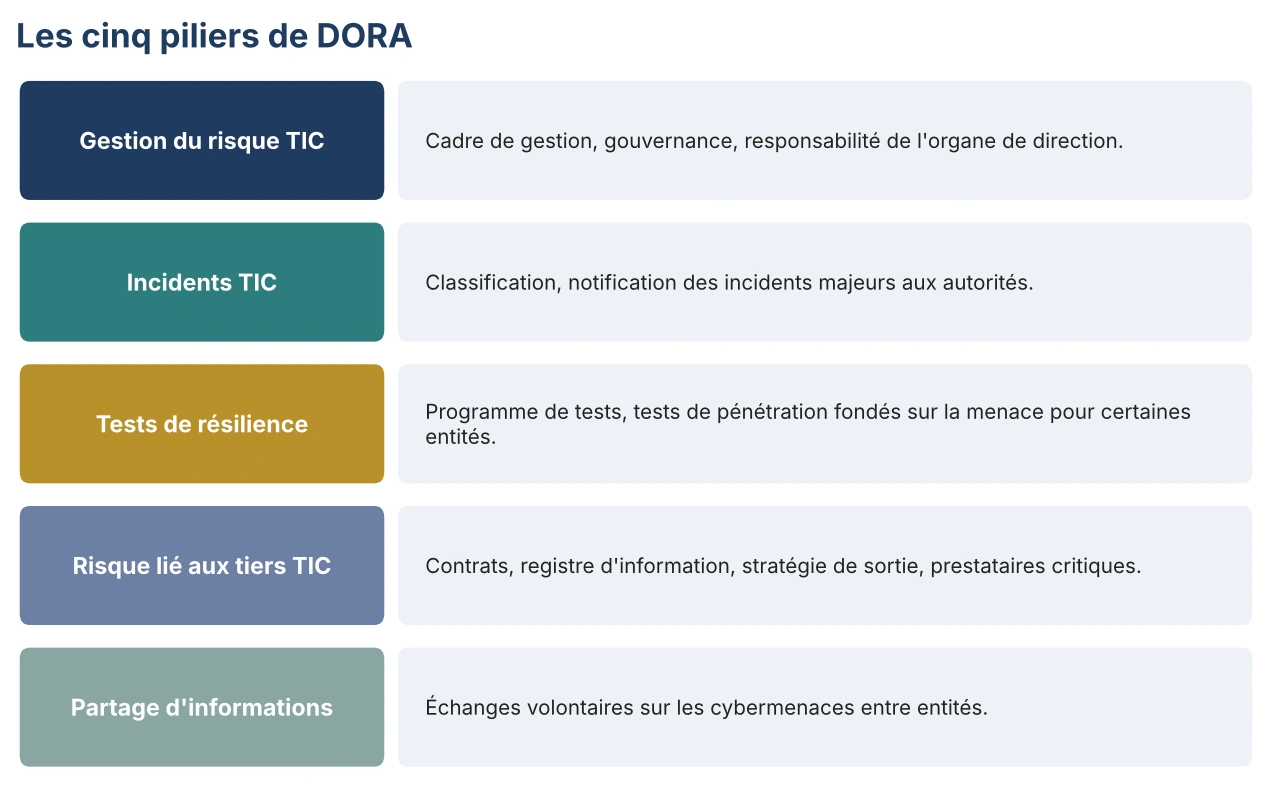
- DORA repose sur cinq piliers.
- L’organe de direction est responsable du cadre de gestion du risque TIC.
- Les entités tiennent un registre d’information de leurs contrats avec des prestataires TIC.
- Les incidents majeurs doivent être notifiés aux autorités selon des délais stricts.
- Les prestataires TIC critiques sont désormais supervisés au niveau européen.
Les cinq piliers
Ce que DORA change concrètement
| Pilier | Exigence | Question de contrôle |
|---|---|---|
| Gestion du risque TIC | Cadre documenté, revu au moins une fois par an, fonction de contrôle indépendante | L’organe de direction a‑t-il approuvé le cadre et suit‑il sa mise en œuvre ? |
| Incidents | Classification selon des critères harmonisés, notification initiale, intermédiaire et finale des incidents majeurs | Combien de temps entre la détection et la notification ? |
| Tests | Programme de tests de résilience, tests de pénétration fondés sur la menace pour certaines entités | Les vulnérabilités détectées sont‑elles corrigées ? |
| Tiers TIC | Stratégie, registre d’information, clauses contractuelles obligatoires, stratégies de sortie | Le registre est‑il complet et à jour ? |
| Partage d’informations | Échanges volontaires sur les menaces | L’établissement participe‑t-il à des dispositifs de partage ? |
L’angle du contrôle interne
DORA n’est pas qu’un sujet informatique. Il s’insère dans le dispositif de contrôle interne : la fonction de gestion du risque TIC doit être indépendante, l’audit interne doit couvrir le cadre, et l’externalisation de prestations TIC doit être encadrée comme toute prestation essentielle (Externaliser une fonction de contrôle : règles et méthode). C’est sur cette articulation que les dispositifs que nous revoyons présentent le plus d’écarts : un cadre rédigé par la DSI, sans lien avec la cartographie des risques opérationnels ni avec le plan de contrôle permanent.
Les questions à se poser
- Le registre d’information couvre‑t-il tous les contrats TIC, y compris ceux passés par les métiers ?
- Les contrats avec les prestataires contiennent‑ils les clauses obligatoires ?
- La procédure de notification des incidents a‑t-elle été testée ?
- L’organe de direction reçoit‑il un reporting régulier sur le risque TIC ?
- Le plan d’audit couvre‑t-il le cadre DORA ?
Être accompagné
Nous intégrons les exigences DORA à la gouvernance des risques et au contrôle interne : conformité et risques pour les banques.
Sources
- Règlement (UE) 2022/2554 (DORA) : EUR‑Lex
- ACPR, page DORA : acpr.banque‑france.fr