En bref
- Deux cadres : anticorruption (Sapin 2) et protection des clients (MiFID 2).
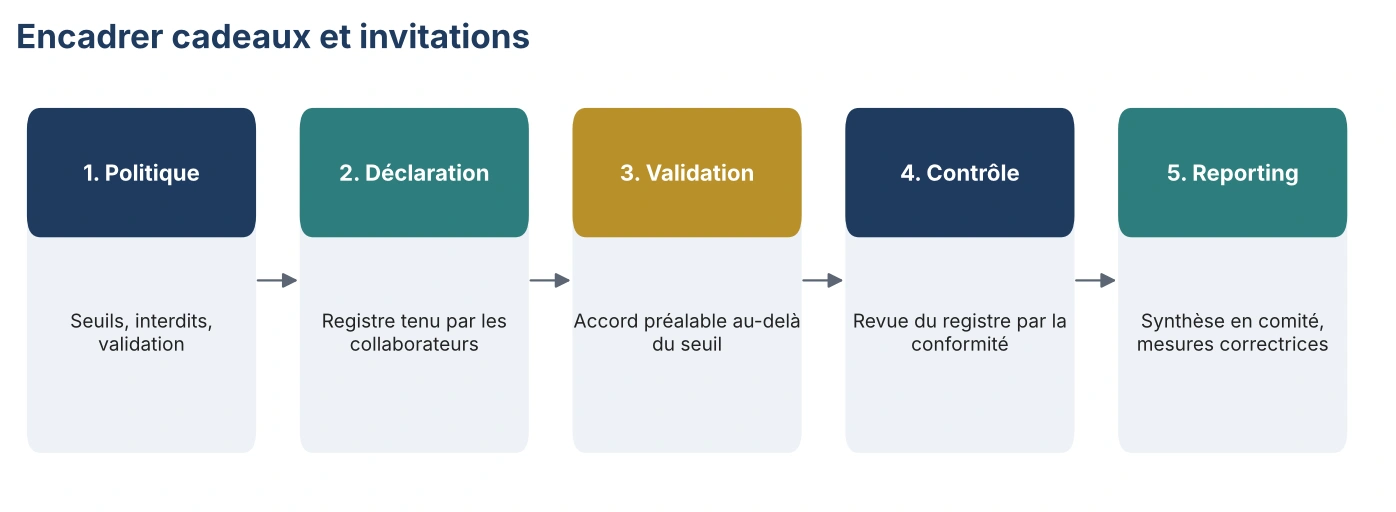
- Une politique fixe des seuils, des interdits et un circuit de validation.
- Un registre trace ce qui est reçu et offert.
- La conformité contrôle le registre et en rend compte.
Le dispositif en cinq étapes
Les deux cadres
| Cadre | Qui est concerné | Ce qu’il exige |
|---|---|---|
| Loi Sapin 2, article 17 | Entreprises d’au moins 500 salariés et 100 M€ de chiffre d’affaires, ou appartenant à un tel groupe | Code de conduite, cartographie des risques de corruption, procédures, formation, contrôle |
| MiFID 2, avantages | PSI fournissant des services d’investissement | Avantages interdits ou encadrés, information des clients, avantages non monétaires mineurs seulement dans certains cas |
| Règles déontologiques internes | Tous les établissements | Prévention des conflits d’intérêts |
Les recommandations de l’Agence française anticorruption (AFA) précisent les attentes sur la politique cadeaux et invitations.
Un exemple de grille de seuils
| Type | Sans formalité | Déclaration au registre | Accord préalable | Interdit |
|---|---|---|---|---|
| Cadeau reçu | Objet promotionnel de faible valeur | Au‑delà de [50 €] | Au‑delà de [150 €] | Espèces, cartes cadeaux, en période d’appel d’offres |
| Repas d’affaires | Repas courant à caractère professionnel | Au‑delà de [80 € par personne] | Fréquence supérieure à [3 par an et par tiers] | Avec un agent public sans accord |
| Invitation à un événement | Conférence professionnelle | Tout événement non professionnel | Voyage, hébergement, accompagnant | Sans présence de l’hôte |
Les montants entre crochets sont des exemples à adapter à l’établissement et à sa cartographie des risques.
Les contrôles à prévoir
| Contrôle | Fréquence |
|---|---|
| Revue du registre : complétude, seuils, validations | Trimestrielle |
| Rapprochement avec les notes de frais | Semestrielle, sur échantillon |
| Vérification des avantages MiFID et de l’information des clients | Annuelle |
| Synthèse en comité et mesures correctrices | Annuelle |
Le rapprochement entre le registre et les notes de frais est le contrôle le plus révélateur : un registre vide et des notes de frais de restaurant nombreuses racontent deux histoires différentes.
Les erreurs fréquentes
- Une politique sans seuils chiffrés, impossible à appliquer.
- Un registre tenu pour les cadeaux reçus, mais pas pour ceux offerts.
- Une politique groupe non adaptée aux règles MiFID de l’entité PSI.
- Aucune formation, donc des collaborateurs qui ignorent l’obligation de déclarer.
Être accompagné
Conformité des PSI et formations déontologie.
Sources
- Loi n° 2016-1691 du 9 décembre 2016 (Sapin 2), article 17 : Légifrance
- Agence française anticorruption, recommandations : agence‑francaise‑anticorruption.gouv.fr
- Directive déléguée (UE) 2017/593, article 12